数据安全与合规治理解决方案
以应用免改造、零停机上线、低性能损耗和全 SQL 支持,将加密、脱敏、访问控制与审计能力接入现有系统,在保持业务连续运行和数据正常使用的同时,落实敏感数据保护与合规治理。
存量系统的数据安全升级
保护敏感数据,保持现有业务运行
客户身份、交易记录、员工薪酬等敏感数据,持续服务于企业的业务办理、核算与分析。企业需要对这些数据实施加密保护,规范访问权限,并保留可追溯的操作记录。但存量应用技术栈复杂,部分系统缺少二次开发条件;核心业务需要持续在线,查询与计算也不能因加密而受限。数据安全建设需要兼顾改造投入、上线方式、运行性能和业务兼容性,让保护措施真正落到生产系统中。
安全建设面临的业务约束
应用改造、投产切换、性能开销和 SQL 兼容,直接影响数据安全建设的进度与成效。
01
存量应用改造困难
不同供应商、开发语言和数据库并存,逐系统加入安全逻辑,需要投入大量开发、联调和测试工作。老旧系统、外购应用缺少二次开发支持,安全整改容易受制于源码条件和供应商交付周期。
02
核心业务难以停机
支付、订单、客户服务等系统持续在线,难以安排长时间停机完成数据加密。历史数据转换与新增业务处理同时进行,对上线切换、运行监控和异常恢复提出更高要求。
03
防护增加性能压力
高并发交易和实时服务对响应时间敏感,加解密处理引入的计算与网络开销,可能在业务高峰期影响访问效率。企业需要兼顾数据保护和系统处理能力,避免响应变慢或持续追加资源投入。
04
复杂 SQL 兼容受限
业务系统需要执行模糊查询、排序、数学运算、函数调用和存储过程。加密方案若无法支持这些操作,就需要调整 SQL 或业务逻辑,影响查询、核算与分析,并扩大联调和回归测试范围。
将安全能力接入现有业务
通过透明接入、在线加密和 SQL 语义处理,在数据访问过程中执行保护策略,并集中管理运行状态与审计记录。
总体思路
应用免改造,安全策略统一管理
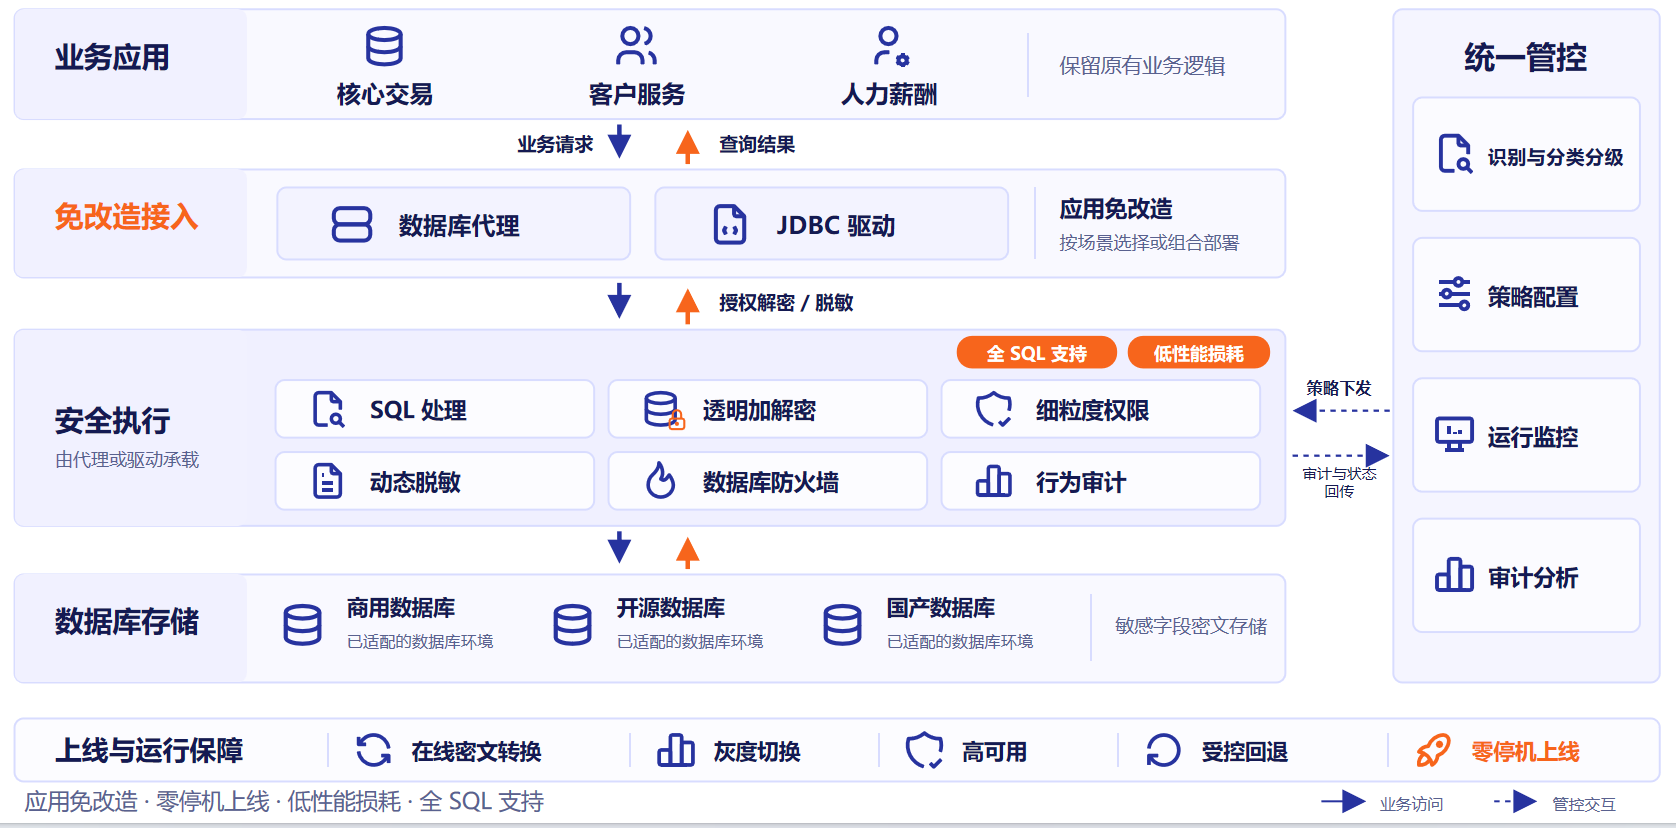
思斐免改造数据安全平台采用数据库代理或 JDBC 驱动接入现有系统。依据敏感数据识别与分类分级结果,统一配置字段加密、细粒度权限和动态脱敏策略,在数据写入、访问和结果返回过程中执行保护。结合在线转换、灰度切换与 SQL 兼容能力,保持业务持续运行,并通过访问审计支持日常检查和风险调查。
了解免改造数据安全平台 →方案架构
现有应用通过代理或驱动访问数据库,安全能力随访问链路执行。统一管控平台负责分类分级、策略配置、运行监控和审计分析,上线与运行保障能力支持各系统分阶段接入。
方案亮点
01
应用免改造,统一接入防护
根据应用环境选择数据库代理、JDBC 驱动或混合部署,无需修改业务代码。依据分类分级结果配置敏感字段保护策略,在写入时透明加密,在读取时执行授权和脱敏规则。安全策略集中管理,减少各应用重复开发与维护。
02
零停机上线,分阶段完成切换
在线处理存量数据,配合灰度切换逐步接入业务流量,在业务持续运行期间完成加密上线。运行监控、高可用和受控回退共同支撑投产与恢复,企业可按系统、按批次推进建设,保持核心交易和日常服务连续。
03
低性能损耗,优化访问链路
结合业务并发量、响应要求和部署架构选择接入方式,优化加解密处理链路。JDBC 驱动直连数据库,减少网络二次转发;数据库代理集中接入多语言应用。结合运行监控和慢 SQL 分析定位开销,控制安全处理对业务响应的影响。
04
全 SQL 支持,保留业务功能
面向已适配的数据库环境,通过 SQL 语义处理和密态数据使用能力,支持等值查询、模糊匹配、排序、数学运算、函数调用及存储过程。业务延续原有查询和计算逻辑,结果按授权解密或脱敏,访问行为同步留痕。
安全落地,业务照常运行
减少改造投入,保持服务连续,让加密后的数据继续支撑业务处理。
01
减少开发与协同投入
降低对应用源码和逐系统开发的依赖,减少供应商协调、代码联调及版本维护工作。不同业务系统按优先级纳入统一管理,加快敏感数据保护和合规整改落地。
02
业务无感,服务连续
保持原有业务逻辑和操作方式,减少对集中停机窗口的依赖。安全能力随业务运行分阶段接入,降低业务部门的配合负担,保障交易处理、客户服务与日常运营持续开展。
03
兼顾运行效率与数据可用
控制安全处理开销,减少额外资源投入,保留既有查询和计算能力。数据按权限使用、按规则展示,访问行为可追溯,兼顾业务效率与日常安全管理。
ⓘ
敏感数据识别、保护策略和访问记录统一管理,为内部检查、风险调查和持续整改提供依据。